证书有效谷歌浏览器显示不安全,如下图:

常见原因如下:
网页中的图片、js等资源文件用的是
http协议,没用https。后面称第一原因谷歌浏览器不再支持 TLS1.0 和 TLS1.1。后面称第二原因
定位错误
通过开发者工具定位错误
定位第一原因导致的错误
如下图红框处:
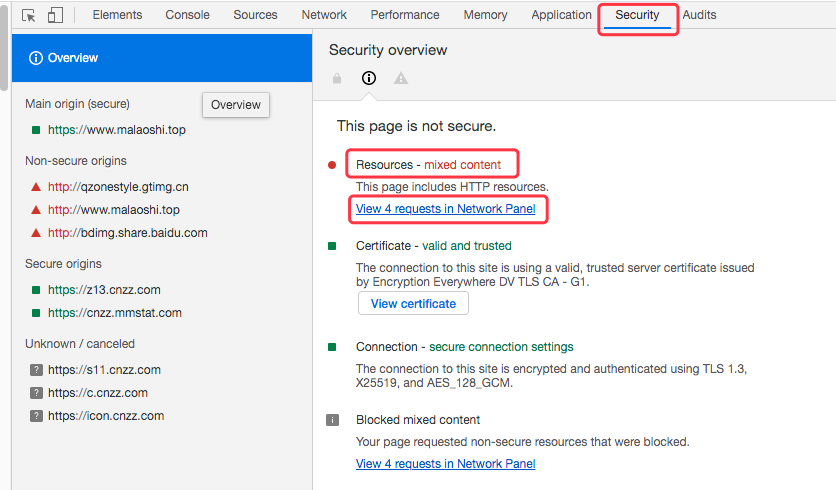
原因:
mixed content 混合内容,表示 https 中含有 http 协议
点击View 4 requests in Network Panel 可查看详细内容
定位第二原因导致的错误
如下图红框处:

原因:
- TLS1.0 以过时,启用 TLS1.2 以及更新的版本
- RSA密钥交换已过时。启用基于ECDHE的密码套件。
- AES U 256 U CBC已过时。启用基于AES GCM的密码套件
解决错误
解决第一原因引起的错误
网页中的图片、js等资源文件用的是http协议,解决方法:将连接中的http://文件名改成//文件名,浏览器会根据自动使用地址栏的协议
解决第二原因引起的错误
apache 2.2.23 以后支持 TLS1.2
OpenSSL 1.0.1 以后支持 TLS1.2
根据情况更新 apache、openssl 软件